Thứ ba 15/09/2026 09:11
Hotline: 024.355.63.010
Email: banbientap.dnhn@gmail.com

| Nghị định 336/2026/NĐ-CP: Khi “một cửa” trở thành hạ tầng quản trị dữ liệu của doanh nghiệp |
Nếu phải chọn một quy định doanh nghiệp nên đọc trước tiên trong Nghị định 336, đó không nhất thiết là quy trình nộp hồ sơ, mà là điểm c khoản 2 Điều 13: người khai chịu trách nhiệm trước pháp luật về tính chính xác, trung thực của nội dung đã khai, chứng từ đã nộp, xuất trình và sự thống nhất giữa chứng từ giấy với chứng từ điện tử. Đây là điểm chuyển dịch quan trọng của rủi ro pháp lý trong môi trường thủ tục số.
Trách nhiệm bắt đầu ngay từ tài khoản. Khoản 1 Điều 11 cho phép người sử dụng đăng ký tài khoản, chữ ký số hoặc sử dụng tài khoản định danh điện tử qua VNeID; cơ quan quản lý kiểm tra thông tin trong một ngày làm việc. Phụ lục I yêu cầu nhiều dữ liệu nhận diện như số đăng ký kinh doanh, mã số thuế, thông tin người đại diện và thông tin chứng thư số. Khoản 6 Điều 11 đồng thời đặt trách nhiệm bảo đảm an toàn, bí mật tài khoản lên người sử dụng; khi tài khoản bị mất hoặc lộ phải kịp thời thông báo.
 |
| Nghị định 336/2026/NĐ-CP: Rủi ro pháp lý dịch chuyển từ “thiếu giấy” sang “sai dữ liệu” |
Với chữ ký số, khoản 3 Điều 12 quy định khi thông tin đăng ký thay đổi, chứng thư số được gia hạn hoặc thay đổi cặp khóa, người khai phải đăng ký lại thông tin. Trong thực tế, đây là điểm các doanh nghiệp nhỏ dễ bỏ qua khi thay người phụ trách xuất nhập khẩu, thay nhà cung cấp chữ ký số hoặc chuyển quyền ký cho nhân sự mới. Nghị định 23/2025/NĐ-CP về chữ ký điện tử và dịch vụ tin cậy hiện đã có hiệu lực từ ngày 10/4/2025, tạo thành một phần của khung pháp lý cần được doanh nghiệp đối chiếu cùng Nghị định 336.
Khoản 3 Điều 14 yêu cầu chứng từ điện tử phải đúng tiêu chí, định dạng; đáp ứng pháp luật chuyên ngành và phải có chữ ký số khi thủ tục yêu cầu. Điều 15 tiếp tục đặt yêu cầu về tính toàn vẹn khi chuyển đổi giấy sang điện tử hoặc ngược lại. Nói cách khác, “scan rồi tải lên” không mặc nhiên biến một tài liệu thành chứng từ điện tử hợp lệ.
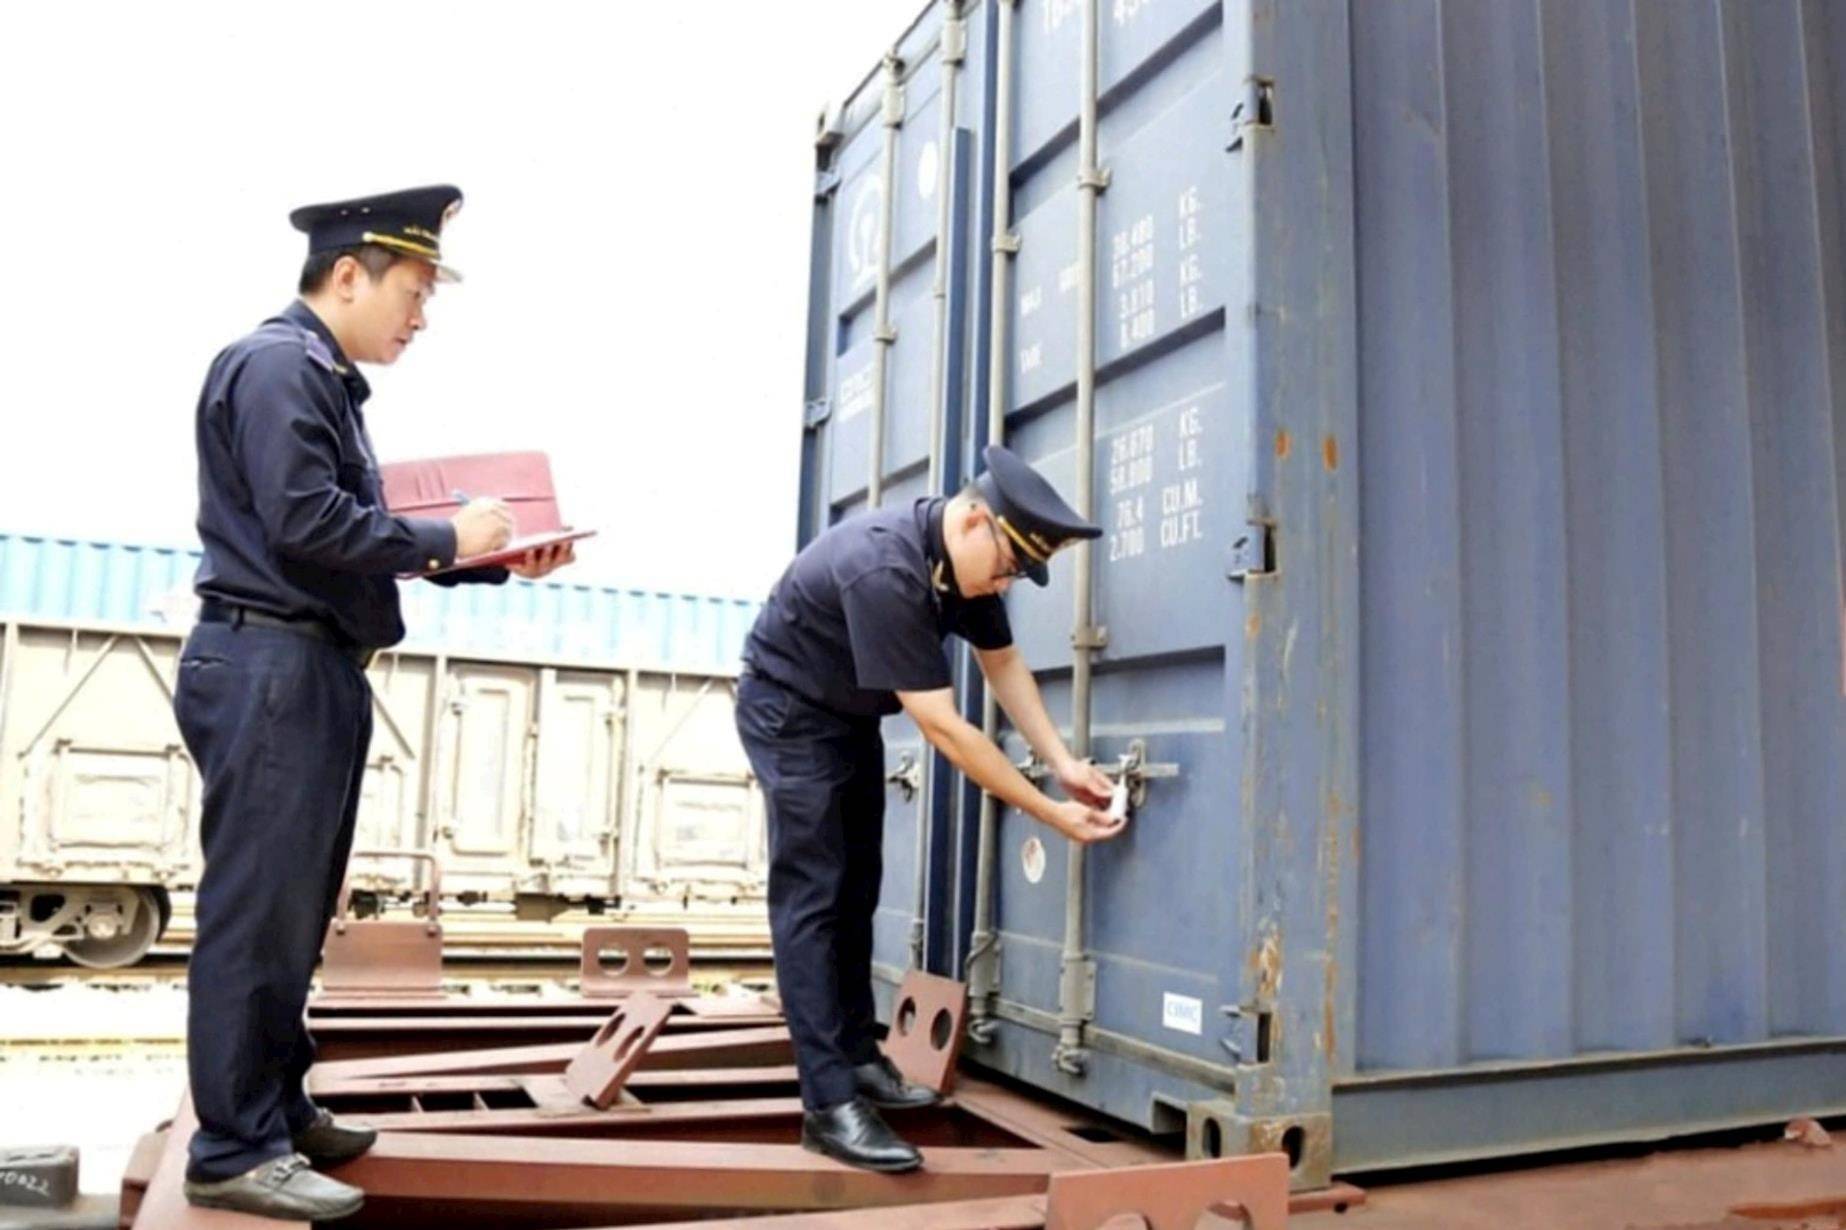
Rủi ro còn tăng lên khi dữ liệu được chia sẻ. Điều 22 cho phép cơ quan hải quan và cơ quan quản lý chuyên ngành trao đổi thông tin khi phát hiện dấu hiệu hàng hóa không đáp ứng tiêu chuẩn, quy chuẩn hoặc pháp luật chuyên ngành. Đáng chú ý, khoản 3 Điều 22 quy định khi kiểm tra hàng đưa về bảo quản mà phát hiện số lượng, chủng loại không phù hợp hồ sơ hoặc hàng bị tự ý tiêu thụ, cơ quan xử lý hoặc tổ chức đánh giá sự phù hợp phải thông báo cho hải quan để phối hợp xử lý.
Điều 21 còn đặt quản lý hàng hóa xuất nhập khẩu trên cơ sở quản lý rủi ro và đánh giá mức độ tuân thủ của tổ chức, cá nhân. Vì vậy, dưới góc độ quản trị doanh nghiệp, mỗi lần khai sai rồi sửa không nên chỉ được nhìn như một “lỗi tác nghiệp”. Một lịch sử dữ liệu thiếu nhất quán có thể làm tăng mức độ chú ý trong quá trình quản lý rủi ro theo pháp luật chuyên ngành. Nghị định 336 không tự đặt ra một bảng mức phạt mới cho mọi lỗi dữ liệu; chế tài cụ thể vẫn phải đối chiếu pháp luật hải quan và pháp luật chuyên ngành tương ứng.
Đối với SME, hộ kinh doanh và startup, giải pháp thực tế là tách quyền “nhập dữ liệu” khỏi quyền “phê duyệt dữ liệu”; lập danh sách người được sử dụng chữ ký số; yêu cầu đơn vị khai thuê gửi lại bản dữ liệu cuối cùng trước khi truyền; lưu bằng chứng trao đổi với nhà cung cấp về xuất xứ, nhà sản xuất và thông số kỹ thuật; đồng thời xây dựng quy trình khi hệ thống gặp sự cố. Điều 17 đã dự liệu cơ chế hồ sơ giấy hoặc hệ thống chuyên ngành trong thời gian sự cố, nhưng doanh nghiệp chỉ tận dụng được cơ chế này nếu vẫn còn một bộ hồ sơ dự phòng có thể kiểm chứng.
Những nghĩa vụ này còn phải được nhìn cùng Luật Dữ liệu 60/2024/QH15, Luật Bảo vệ dữ liệu cá nhân 91/2025/QH15 và Luật An ninh mạng 116/2025/QH15, đều đã có hiệu lực tại thời điểm hiện nay. Với doanh nghiệp nhỏ, quản trị dữ liệu vì thế không còn là công việc riêng của bộ phận IT; nó đã trở thành một phần của quản trị pháp lý.
| Đón đọc kỳ cuối: Nghị định 336/2026/NĐ-CP: Từ cửa khẩu VIệt Nam đến ASEAN – chứng từ điện tử có thể trở thành lợi thế cạnh tranh |