Thứ hai 16/11/2026 11:22
Hotline: 024.355.63.010
Email: banbientap.dnhn@gmail.com

Một cuộc lừa đảo trực tuyến hiện nay có thể bắt đầu từ quảng cáo trên mạng xã hội, chuyển sang ứng dụng nhắn tin xuyên biên giới, sử dụng cuộc gọi VoIP hoặc hình ảnh, giọng nói tạo bằng trí tuệ nhân tạo (AI) để gây dựng lòng tin, rồi kết thúc tại một tài khoản ngân hàng, ví điện tử hoặc tài sản mã hóa. Trong toàn bộ hành trình đó, mỗi tổ chức chỉ nhìn thấy một đoạn rất ngắn; nếu những tín hiệu bất thường không được kết nối, cảnh báo thường chỉ xuất hiện khi nạn nhân đã chuyển tiền.
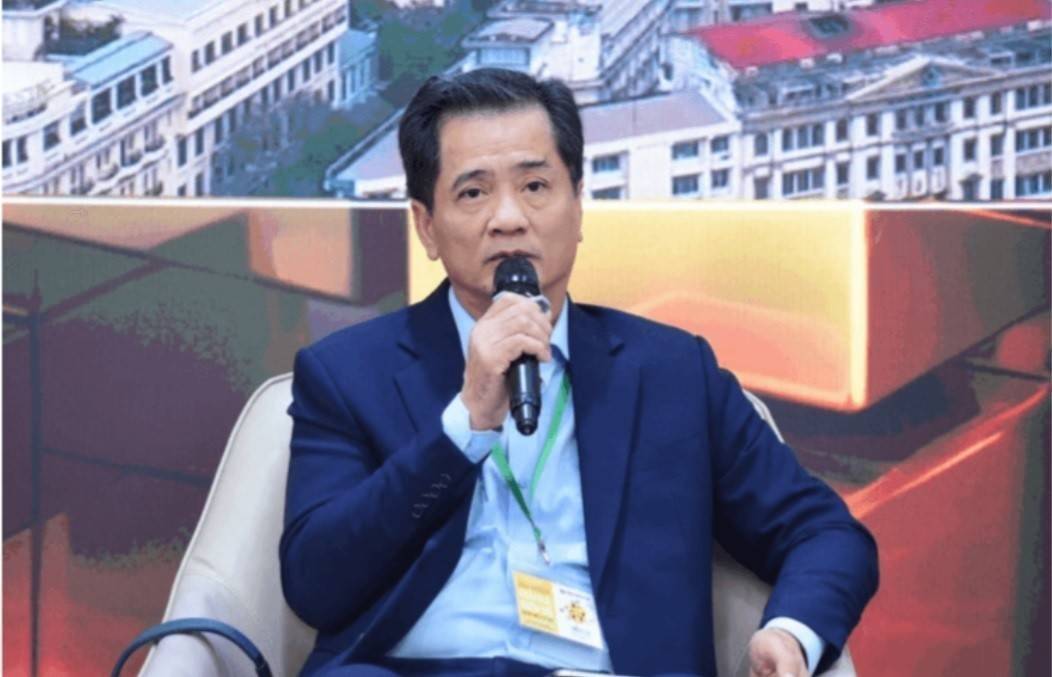
Đây là lý do Đại tá, Tiến sĩ Nguyễn Hồng Quân - Phó Cục trưởng Cục An ninh mạng (A05), Bộ Công an - đặt vấn đề cảnh báo sớm lừa đảo trực tuyến không thể tiếp tục vận hành theo mô hình từng cơ quan, doanh nghiệp tự phát hiện và tự xử lý trong phạm vi hệ thống của mình. Tại tọa đàm về xây dựng Mạng lưới cảnh báo rủi ro trực tuyến tại Việt Nam, ông nhấn mạnh: “Không thể phòng, chống lừa đảo trên một không gian mạng có tính kết nối cao bằng những cơ chế cảnh báo còn phân tán, riêng lẻ”.
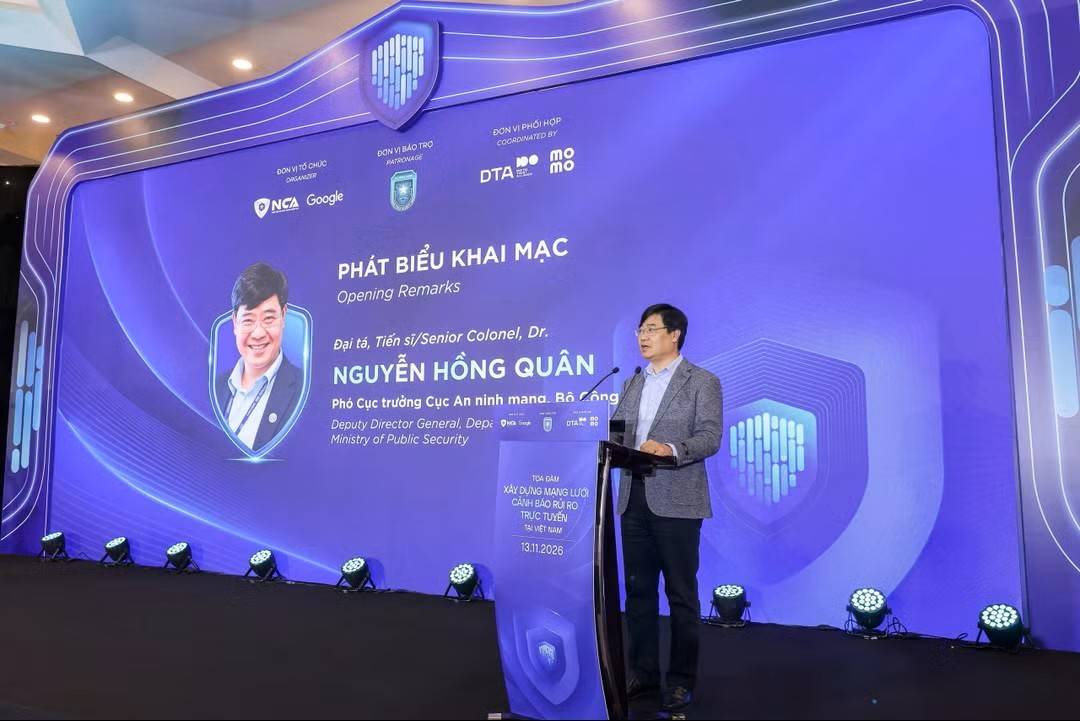 |
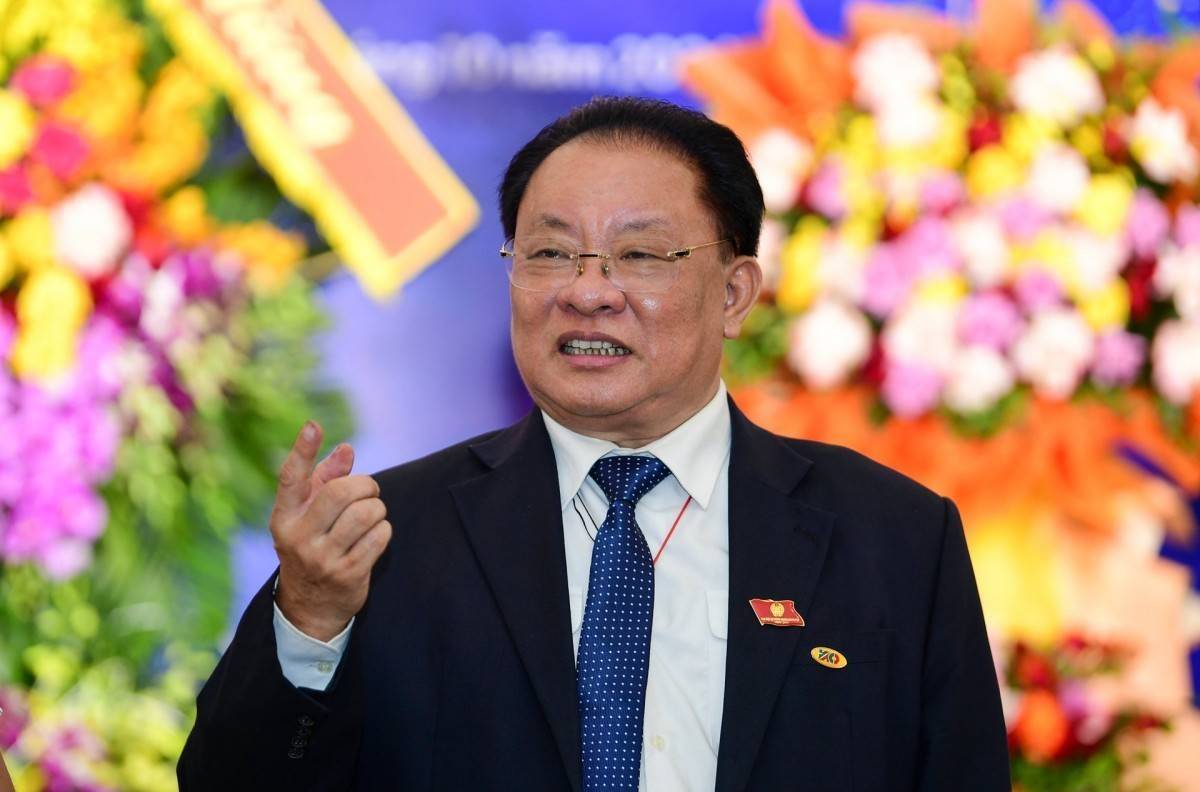
| Đại tá, Tiến sĩ Nguyễn Hồng Quân - Phó Cục trưởng Cục An ninh mạng, Bộ Công - an nhấn mạnh: sự phát triển mạnh mẽ của công nghệ số, các nền tảng trực tuyến và dịch vụ tài chính đang mở ra nhiều cơ hội phát triển kinh tế-xã hội, nhưng cũng đặt ra những thách thức ngày càng phức tạp đối với công tác bảo đảm an ninh mạng, an ninh dữ liệu và bảo vệ người dân - Ảnh: https://bocongan.gov.vn |
Tội phạm đi xuyên nền tảng, cảnh báo không thể đứng yên trong từng hệ thống
Theo Đại tá Nguyễn Hồng Quân, hoạt động lừa đảo trực tuyến ngày càng có tổ chức, liên thông trên nhiều nền tảng; các đối tượng khai thác dữ liệu cá nhân bị lộ lọt, AI và những sơ hở về quản lý, bảo mật để giả mạo danh tính, thao túng thông tin và chiếm đoạt tài sản. Trong khi đó, tín hiệu cảnh báo lại đang nằm phân tán tại ngân hàng, nhà mạng, mạng xã hội, nền tảng thương mại điện tử và nhiều hệ thống khác.
Một ngân hàng có thể nhận thấy tài khoản nhận tiền tăng giao dịch bất thường nhưng không biết số điện thoại dẫn dụ nạn nhân đang bị nhiều người phản ánh. Nhà mạng có thể phát hiện một số thuê bao có dấu hiệu đáng ngờ nhưng không nhìn thấy tài khoản ngân hàng liên quan. Nền tảng số có thể phát hiện một website giả mạo hoặc tài khoản mạng xã hội có hành vi bất thường, nhưng thông tin đó chưa chắc đến được đơn vị tài chính trước khi nạn nhân thực hiện giao dịch.
Đại tá Nguyễn Huy Lục - Trưởng phòng thuộc A05 nêu ý kiến cho biết, tội phạm đang sử dụng ứng dụng nhắn tin xuyên biên giới, giao thức VoIP, AI, tự động hóa, giả mạo hình ảnh và giọng nói, đồng thời kết hợp những phương thức thanh toán mới như tiền điện tử. Chính việc di chuyển qua nhiều nền tảng khiến từng tổ chức chỉ nhìn thấy một phần của chuỗi lừa đảo.
Bộ Công an cũng đã cảnh báo 25 kịch bản lừa đảo phổ biến trong năm 2026, từ mạo danh Công an, Viện Kiểm sát, Tòa án, ngân hàng, nhà trường, bệnh viện đến giả mạo thương hiệu, đầu tư tài chính, tuyển cộng tác viên, phát tán mã QR độc hại, ứng dụng chứa mã độc và chiếm quyền điều khiển thiết bị. Điểm chung là các đối tượng ngày càng tận dụng AI, Deepfake, DeepVoice, ngân hàng số và thanh toán điện tử để tăng khả năng thuyết phục nạn nhân.
Thực tế điều tra cho thấy tính xuyên biên giới cũng ngày càng rõ. Cuối năm 2025, Công an tỉnh Đồng Nai phối hợp với A05 triệt phá đường dây hoạt động tại Campuchia, trong đó các đối tượng giả danh nữ du học sinh Việt Nam ở nhiều quốc gia để tạo quan hệ tình cảm, sau đó dẫn dụ nạn nhân thực hiện nhiệm vụ trên các sàn thương mại điện tử giả. Tiền chiếm đoạt được chuyển qua nhiều lớp tài khoản rồi đổi sang USDT nhằm gây khó khăn cho việc truy vết.
Một chuyên án khác được Bộ Công an công bố năm 2026 cho thấy chỉ trong khoảng 20 ngày, nhóm tội phạm sử dụng website giả, tài khoản mạng xã hội ảo và SIM chuyển vùng quốc tế đã lừa hơn 5.000 bị hại, chiếm đoạt trên 15 tỷ đồng.
Những vụ án này cho thấy cảnh báo theo kiểu công bố thủ đoạn sau khi một chiến dịch lừa đảo đã lan rộng vẫn cần thiết, nhưng không còn đủ. Khi kịch bản có thể được thay đổi trong vài giờ bằng AI, yếu tố quyết định là nhận diện được tín hiệu kỹ thuật xuất hiện trước hoặc trong quá trình tội phạm tiếp cận nạn nhân.
Mỗi tín hiệu riêng lẻ có thể nhỏ nhưng kết nối lại sẽ thành một bức tranh
Đề xuất Mạng lưới cảnh báo rủi ro trực tuyến đa ngành tại Việt Nam do A05 chủ trì xuất phát từ chính điểm nghẽn này. Mạng lưới dự kiến kết nối cơ quan quản lý với ngân hàng, ví điện tử, doanh nghiệp viễn thông, mạng xã hội, thương mại điện tử, giao vận và các doanh nghiệp công nghệ.
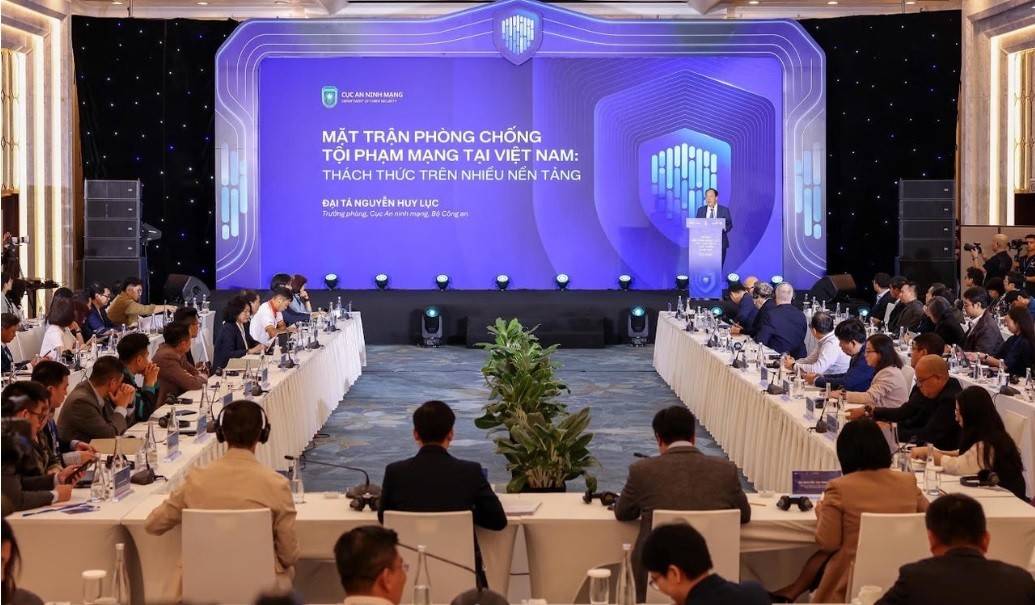 |
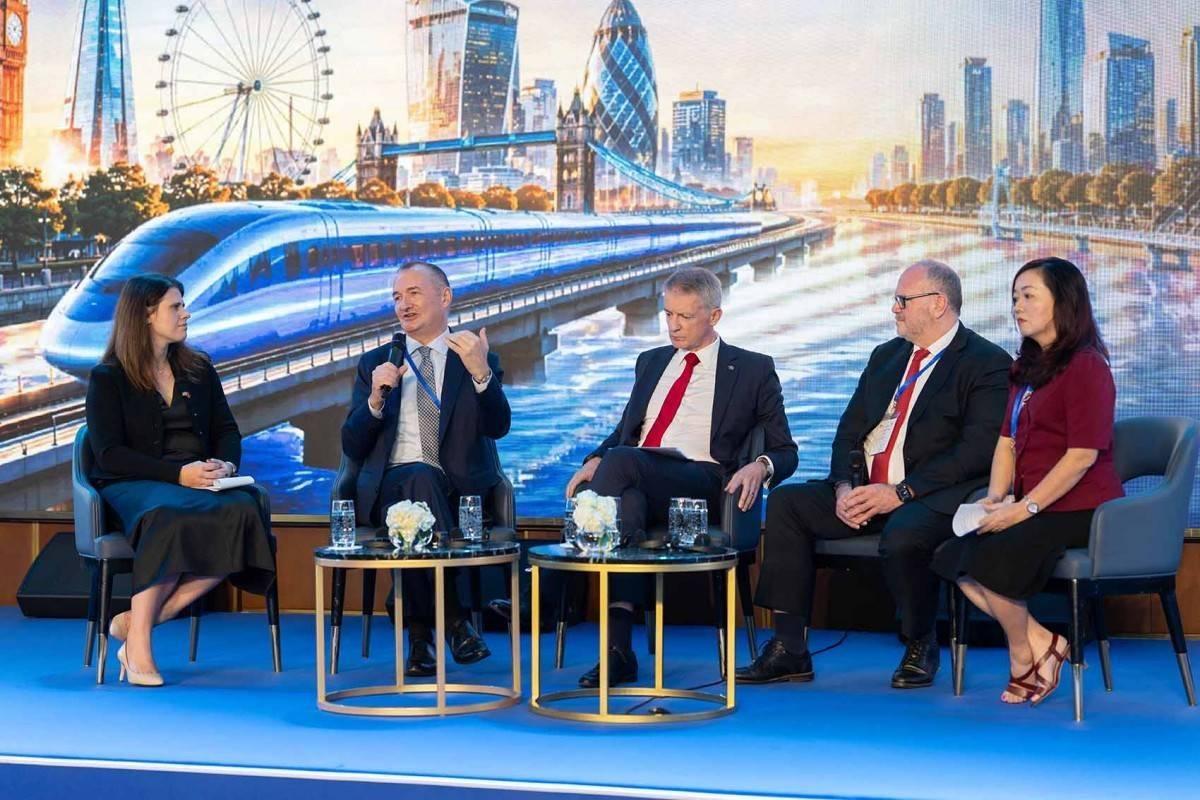
| Tọa đàm “Xây dựng Mạng lưới cảnh báo rủi ro trực tuyến tại Việt Nam” diễn ra dưới sự bảo trợ của Cục An ninh mạng (Bộ Công an), do Hiệp hội An ninh mạng quốc gia và Google tổ chức, phối hợp cùng Liên minh Niềm tin số và MoMo. |
Thay vì trao đổi toàn bộ dữ liệu khách hàng, trọng tâm là các “tín hiệu rủi ro” như số điện thoại, số tài khoản, đường dẫn, website hoặc tài khoản mạng xã hội có dấu hiệu đáng ngờ. Theo Bộ Công an, các tín hiệu này không phải kết luận pháp lý và không bao gồm dữ liệu cá nhân của nạn nhân; chúng cần được đối chiếu, xác minh và cập nhật trước khi chuyển thành hành động cảnh báo hoặc ngăn chặn.
Đây là điểm quan trọng để phân biệt giữa chia sẻ dữ liệu nhiều hơn và chia sẻ đúng tín hiệu có giá trị.
Đại tá Nguyễn Hồng Quân xác định ba điều kiện để mạng lưới có thể vận hành thực chất. Thứ nhất là cơ chế kết nối và chia sẻ tín hiệu phải đủ nhanh để biến thông tin thành cảnh báo. Thứ hai là phải hình thành nền tảng tin cậy về an ninh dữ liệu, bảo mật và trách nhiệm của các bên. Thứ ba là doanh nghiệp phải tham gia chủ động, lâu dài, thay vì chỉ phối hợp theo từng vụ việc.
Cách tiếp cận này thay đổi khá căn bản logic chống lừa đảo. Nếu trước đây ngân hàng thường chỉ can thiệp ở bước cuối, khi lệnh chuyển tiền đã xuất hiện, thì một mạng cảnh báo đa ngành có thể nhận biết nguy cơ từ sớm hơn. Một số điện thoại bị nhiều người báo cáo, khi kết nối với một đường dẫn giả và một tài khoản nhận tiền có đặc điểm bất thường, sẽ tạo ra mức độ cảnh báo cao hơn nhiều so với việc từng đơn vị xem xét riêng từng tín hiệu.
Theo bà Tăng Thị Hà Yên - Giám đốc Trí tuệ nhân tạo và Dữ liệu MoMo, tại thời điểm người dùng chuyển tiền, tổ chức tài chính thường chỉ nhìn thấy phần cuối của hành trình lừa đảo; việc tiếp cận, thao túng tâm lý có thể đã diễn ra từ trước trên mạng xã hội, điện thoại hoặc nền tảng nhắn tin. Chính khoảng trống giữa các hệ thống khiến đơn vị cung cấp dịch vụ thường chậm hơn đối tượng lừa đảo một bước.
Mô hình được đề xuất cho phép các tín hiệu từ nhiều nguồn được đưa về đầu mối để đối chiếu, liên kết và đánh giá rủi ro, trong đó AI có thể hỗ trợ phát hiện mối quan hệ giữa số điện thoại, tài khoản ngân hàng, website và tài khoản mạng xã hội. Sau đó, thông tin cảnh báo được chuyển trở lại các thành viên để mỗi đơn vị lựa chọn biện pháp phù hợp.
Cảnh báo sớm phải đủ nhanh nhưng cũng phải đủ chính xác
Một mạng lưới chia sẻ tín hiệu rủi ro chỉ phát huy hiệu quả khi tốc độ không đánh đổi bằng độ chính xác. Việc một số điện thoại, tài khoản ngân hàng hoặc website bị đánh dấu đáng ngờ chưa đồng nghĩa chủ thể sở hữu đã thực hiện hành vi phạm pháp.
 |
| Nhiều quốc gia trong đó có Việt Namđang nỗ lực triển khai các biện pháp mới nhằm ngăn chặn lừa đảo trực tuyến, trong bối cảnh các hình thức giả mạo, đánh cắp thông tin và chiếm đoạt tài sản trên không gian mạng ngày càng gia tăng, gây thiệt hại lớn cho người dân và doanh nghiệp. |
Đại tá Nguyễn Hồng Quân lưu ý mạng lưới phải có cơ chế kiểm chứng, cập nhật, xử lý cảnh báo nhầm và xác định rõ trách nhiệm của đơn vị cung cấp cũng như sử dụng dữ liệu. Chia sẻ phải đúng mục đích, đúng phạm vi và tuân thủ pháp luật về bảo vệ dữ liệu, bởi nếu thiếu cơ chế bảo mật đủ tin cậy, chính hoạt động chống lừa đảo có thể tạo thêm rủi ro cho quyền riêng tư của người dân.
Đây cũng là điểm khiến chống lừa đảo trực tuyến không thể chỉ được coi là bài toán công nghệ. AI có thể sàng lọc hàng triệu tín hiệu nhanh hơn con người, nhưng tiêu chuẩn đánh giá rủi ro, trách nhiệm xác minh, căn cứ áp dụng biện pháp ngăn chặn và cơ chế bảo vệ người bị cảnh báo nhầm vẫn cần một khung quản trị rõ ràng.
Với những đường dây xuyên biên giới, phạm vi phối hợp còn phải vượt khỏi hệ thống trong nước. Mạng lưới đang được xây dựng trên cơ sở tham khảo các mô hình như Global Signal Exchange (GSE), Anti-Scam Intelligence Loop của Australia và Cifas của Anh, qua đó mở khả năng trao đổi chỉ báo về những chiến dịch lừa đảo đã xuất hiện ở nhiều thị trường.
Điều này đặc biệt quan trọng khi một tên miền giả, ví tiền điện tử hoặc hạ tầng kỹ thuật có thể được sử dụng để tấn công nạn nhân tại nhiều quốc gia. Nếu tín hiệu đã được phát hiện ở thị trường này được truyền sang thị trường khác đủ nhanh, cơ quan quản lý và doanh nghiệp có thể chủ động ngăn chặn trước khi cùng một kịch bản tiếp tục được nhân rộng.
Từ góc nhìn đó, cảnh báo sớm lừa đảo trực tuyến không nên chỉ được hiểu là gửi thêm thông báo tới người dùng. Cốt lõi là tạo ra một hệ thống trong đó một tổ chức phát hiện rủi ro thì những tổ chức khác có thể biết đủ sớm để cùng hành động.
Thông điệp “một người báo cáo, triệu người được bảo vệ” chỉ thực sự có ý nghĩa khi tín hiệu từ một nạn nhân không kết thúc trong một đơn khiếu nại riêng lẻ, mà trở thành dữ liệu giúp ngân hàng cảnh báo tài khoản nhận tiền, nhà mạng kiểm tra thuê bao, nền tảng số xử lý đường dẫn và cơ quan chức năng nhận diện cả chuỗi hoạt động phía sau.
Trong cuộc chạy đua với tội phạm trực tuyến, lợi thế không nằm ở việc biết thêm bao nhiêu kịch bản lừa đảo đã xảy ra, bởi kịch bản có thể tiếp tục thay đổi. Lợi thế nằm ở khả năng nhìn thấy tín hiệu sớm hơn và đưa cảnh báo đến đúng điểm chặn trước khi dòng tiền rời khỏi tay nạn nhân.