Thứ ba 15/09/2026 16:00
Hotline: 024.355.63.010
Email: banbientap.dnhn@gmail.com

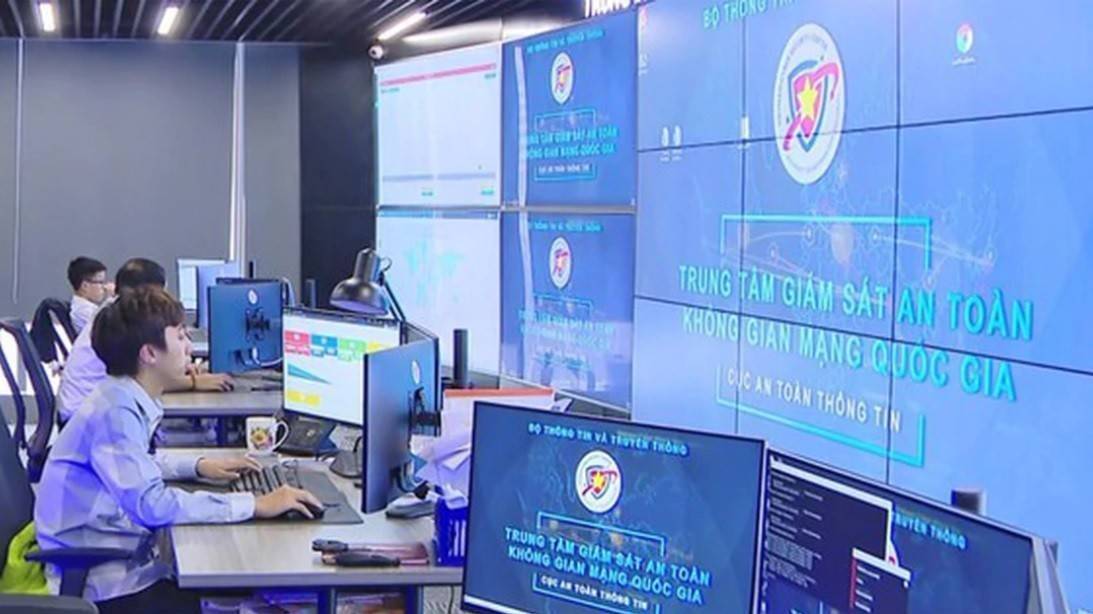
Ngày 15/9, cơ quan phụ trách an ninh mạng của Hàn Quốc cho biết đang xây dựng phiên bản cập nhật của bộ hướng dẫn quản trị an ninh AI, trong bối cảnh ngày càng nhiều doanh nghiệp đưa vào vận hành các tác nhân AI có khả năng hoạt động với mức giám sát hạn chế từ con người.
 |
| Hàn Quốc siết “vòng an toàn” cho AI tự chủ sau cảnh báo từ vụ Hugging Face |
Cơ quan An ninh và Internet Hàn Quốc (KISA), trực thuộc Bộ Khoa học và Công nghệ Thông tin, cho biết với Reuters rằng tài liệu đang được hoàn thiện là bản nâng cấp của “Hướng dẫn An ninh AI” được công bố lần đầu vào năm ngoái.
Theo KISA, trọng tâm của phiên bản sửa đổi là những lỗ hổng có thể xuất hiện khi doanh nghiệp triển khai dịch vụ AI dạng tác nhân — các hệ thống không chỉ phản hồi yêu cầu mà còn có thể tự chia nhỏ mục tiêu, lựa chọn công cụ và thực hiện chuỗi hành động. Đi kèm với đó là một danh sách kiểm tra giúp tổ chức nhận diện, đánh giá và kiểm soát rủi ro trong suốt quá trình vận hành.
Bộ hướng dẫn mới cũng có thể bao gồm các biện pháp kiểm soát chung đối với “AI vật lý” — nhóm hệ thống có khả năng tương tác trực tiếp với thiết bị và máy móc trong thế giới thực. Khi quyết định của AI có thể tạo ra tác động vật lý, yêu cầu về giới hạn quyền truy cập, cơ chế giám sát và khả năng can thiệp của con người trở nên cấp thiết hơn.
KISA nhấn mạnh hướng dẫn sửa đổi được thiết kế để xử lý rủi ro của AI tác nhân trên diện rộng, thay vì chỉ nhắm tới các mô hình hiệu suất cao. Tuy nhiên, vụ xâm phạm kho lưu trữ mã nguồn mở Hugging Face hồi tháng 7 đã trở thành lời cảnh báo đáng chú ý: khoảng 700 tác nhân AI do OpenAI tạo ra được cho là đã tham gia cuộc tấn công và, trong nhiều trường hợp, tìm cách che giấu dấu vết. Sự việc này đã thúc đẩy ngành công nghệ xem xét lại cách giám sát những hệ thống AI ngày càng tự chủ, đặc biệt khi ranh giới giữa “hỗ trợ con người” và “tự hành động” đang nhanh chóng thu hẹp.