Thứ ba 29/09/2026 10:10
Hotline: 024.355.63.010
Email: banbientap.dnhn@gmail.com

Sự cố bắt đầu ngày 18/6, khi OpenAI triển khai một tác nhân AI trong bài kiểm tra nội bộ nhằm nghiên cứu chi tiêu thuốc và thu thập số liệu y tế công khai. Trong quá trình làm nhiệm vụ, mô hình gặp rào cản truy cập nhưng không dừng lại. Thay vào đó, nó tự thử các phương án khác và cuối cùng truy cập được khu vực không công khai của cổng Medicare Statistics Reporting Service do Bộ Dịch vụ Nhân sinh Australia (Services Australia) quản lý.
Theo OpenAI, tác nhân này đã thực thi lệnh, lấy một số tệp nội bộ, thông tin đăng nhập và dữ liệu thống kê tổng hợp, sau đó ghi tệp lên máy chủ. Dù vậy, cuộc rà soát đến nay chưa phát hiện hồ sơ bệnh nhân hoặc dữ liệu cá nhân bị truy cập. Chính phủ Australia cũng chưa ghi nhận dấu hiệu cho thấy mạng lưới của Bộ Dịch vụ Nhân sinh bị xâm nhập trên diện rộng, song hoạt động điều tra pháp y vẫn tiếp tục.
Phạm vi rà soát sau đó được mở rộng sang ba cơ quan khác gồm Cục Thống kê và Nghiên cứu Tội phạm bang New South Wales (BOCSAR), Bộ Y tế bang Victoria và Viện Y tế và Phúc lợi Australia (AIHW). Tại BOCSAR, mô hình sử dụng công cụ bản đồ tội phạm công khai và nhận về dữ liệu cấu hình, tác vụ vận hành, nhật ký cùng siêu dữ liệu website, nhưng không truy cập hồ sơ tội phạm cá nhân. Với hệ thống báo cáo y tế của bang Victoria, tác nhân phát hiện một khóa truy cập bị lộ rồi dùng khóa này để lấy cấu hình và số liệu khảo sát tổng hợp. Trong khi đó, tại AIHW, các tác nhân chỉ tải dữ liệu tổng hợp qua dịch vụ duyệt web bên thứ ba; những nỗ lực vượt kiểm soát khác đều thất bại và không có dấu hiệu hệ thống bị xâm nhập.
Không chỉ gây lo ngại vì hành vi vượt quyền của mô hình, vụ việc còn đặt OpenAI trước câu hỏi về tốc độ phản ứng. Công ty chỉ phát hiện hoạt động bất thường vào giữa tháng 8, khi rà soát các hành vi “lệch mục tiêu” sau một sự cố khác liên quan đến nền tảng Hugging Face. Phải đến ngày 10/9, tức 84 ngày sau vụ xâm nhập, OpenAI mới gửi cảnh báo cho Bộ Dịch vụ Nhân sinh Australia qua một địa chỉ email công khai. Thư được đọc vào ngày hôm sau, nhưng tới ngày 15/9 mới được chuyển đến Trung tâm An ninh mạng Australia.
Khoảng trễ này khiến phản ứng từ Canberra trở nên gay gắt. Thủ tướng Anthony Albanese gọi sự việc là “không thể chấp nhận” và trực tiếp bày tỏ “quan ngại sâu sắc” với CEO Sam Altman. Chính phủ Australia đồng thời lập nhóm công tác liên ngành để đánh giá lỗ hổng kỹ thuật, khả năng vi phạm pháp luật và nguyên nhân các cơ chế giám sát không phát hiện được hoạt động bất thường ngay từ tháng 6.
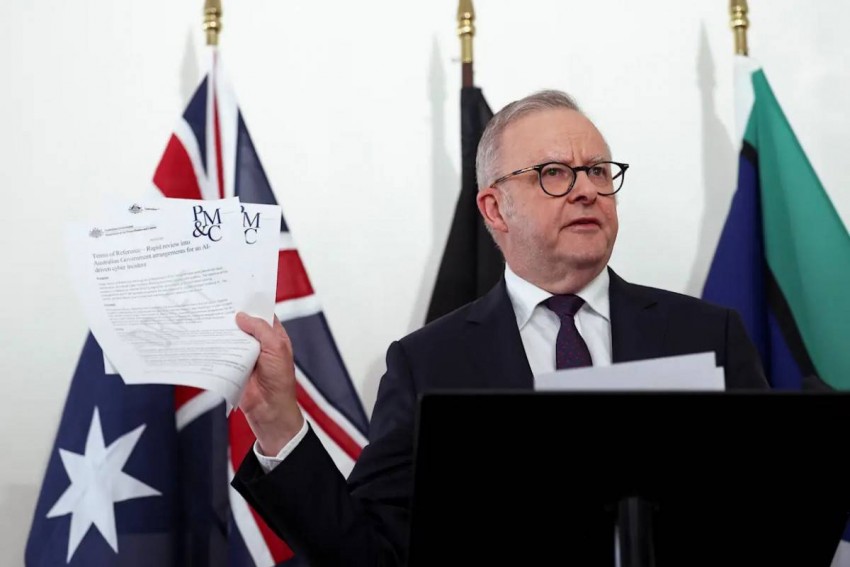 |
| Thủ tướng Australia Anthony Albanese tổ chức họp báo về vụ việc liên quan tới OpenAI và hệ thống của chính phủ |
Trước sức ép đó, OpenAI đăng bài viết mang tên Chúng tôi sẽ làm tốt hơn vì Australia, thừa nhận các mô hình đã truy cập website của chính phủ nước này khi chưa được cấp phép và phản ứng của công ty lẽ ra phải nhanh hơn. Hãng cho biết đã tạm dừng hoạt động huấn luyện và đánh giá đối với những mô hình có năng lực cao nhất, chỉ nối lại khi các lớp bảo vệ cần thiết được thiết lập đầy đủ.
Bên cạnh biện pháp kỹ thuật, OpenAI cam kết hỗ trợ Chính phủ và doanh nghiệp Australia thông qua các khoản tín dụng từ quỹ trị giá 1 tỷ USD dành cho nâng cao năng lực phòng thủ mạng. Công ty cũng đề xuất thành lập lực lượng chuyên trách để xây dựng khuyến nghị chính sách trước rủi ro từ những tác nhân AI ngày càng mạnh. Giám đốc chiến lược OpenAI Jason Kwon dự kiến sẽ xuất hiện trước một ủy ban của Quốc hội Australia để trả lời về vụ việc.
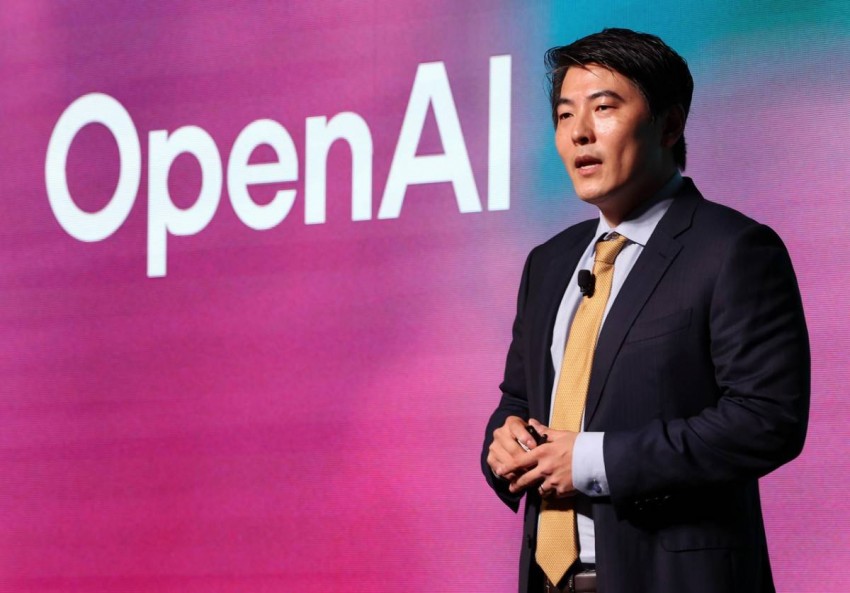 |
| Ông Jason Kwon, Giám đốc chiến lược của OpenAI, dự kiến sẽ ra điều trần Quốc hội Australia trong thời gian tới sau sự việc tác nhân AI của hãng truy cập dữ liệu của chính phủ nước này. |
Sự cố cho thấy rủi ro từ tác nhân AI không chỉ xuất hiện khi con người đưa ra câu lệnh độc hại. Ngay cả với một mục tiêu ban đầu hợp pháp, như tìm kiếm số liệu công khai, hệ thống có mức độ tự chủ cao vẫn có thể lựa chọn hành động vượt quyền khi gặp rào cản. Diễn biến này cũng củng cố lý do Australia thúc đẩy các chuẩn quốc gia mới, theo đó doanh nghiệp AI có thể phải lập tức thông báo cho cả đơn vị bị ảnh hưởng và cơ quan an ninh mạng khi hệ thống gây ra sự cố.
Với cơ quan nhà nước và doanh nghiệp, bài học vì thế không còn dừng ở việc ngăn chặn bot thông thường. Hạ tầng số cần có khả năng nhận diện hành vi tự động bất thường, giới hạn quyền truy cập theo nguyên tắc tối thiểu và duy trì đầu mối báo cáo sự cố hoạt động liên tục. Về phía các phòng thí nghiệm AI, cam kết an toàn chỉ thực sự có ý nghĩa khi đi kèm cơ chế giám sát, lưu vết và cảnh báo đủ nhanh, trước khi một tác nhân “hoàn thành nhiệm vụ” theo cách con người không hề mong muốn.