Chủ nhật 01/11/2026 20:21
Hotline: 024.355.63.010
Email: banbientap.dnhn@gmail.com


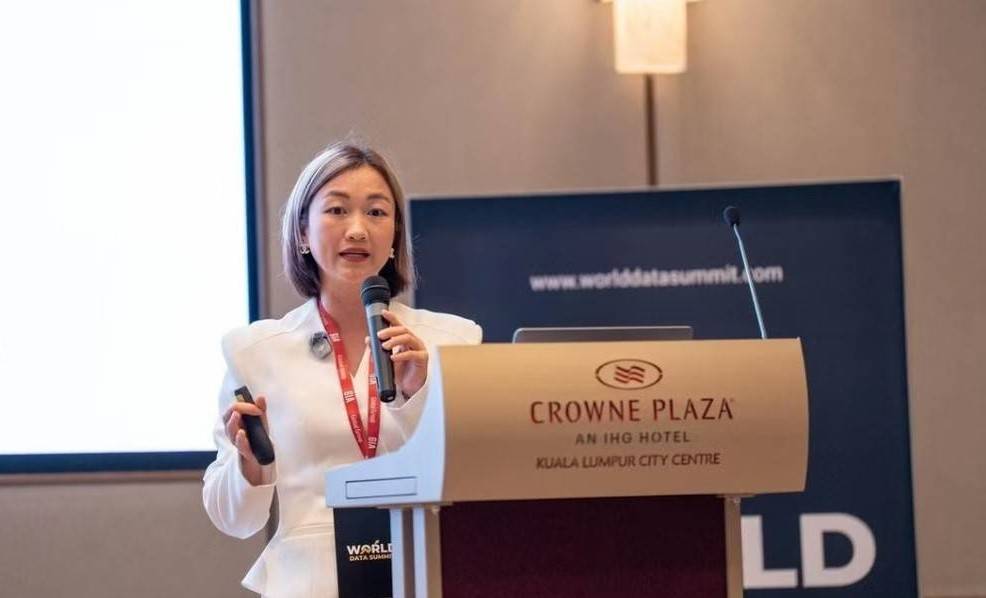
Hệ sinh thái số đang phát triển mạnh mẽ ở Việt Nam mang lại nhiều cơ hội nhưng cũng khiến doanh nghiệp đứng trước những rủi ro an toàn thông tin trên không gian mạng. Trao đổi với phóng viên Tạp chí Doanh nghiệp & Hội nhập, Phó Giáo sư Phạm Công Hiệp - Chủ nhiệm nhóm bộ môn Đổi mới kinh doanh, Quyền Phó trưởng khoa phụ trách Nghiên cứu và Đổi mới tại Khoa Kinh doanh thuộc RMIT Việt Nam cho biết, một trong những giải pháp hiệu quả cho các DNVVN Việt Nam là xây dựng văn hóa bảo mật.
PV: An toàn thông tin đối với doanh nghiệp nhỏ và vừa tại Việt Nam đang trở thành một vấn đề ngày càng nghiêm trọng, nhất là khi báo cáo mới của IBM khảo sát cho thấy, mỗi vụ rò rỉ, thiệt hại với mỗi doanh nghiệp, tổ chức tại Đông Nam Á, trong đó có Việt Nam trong năm 2023 trung bình là 3,05 triệu USD, tăng cao so với mức 2,87 triệu năm 2022. Ông có nhận định gì về tình hình này và những yếu tố nào đang đóng góp vào sự gia tăng này.
Phó Giáo sư Phạm Công Hiệp: Dữ liệu này phản ánh một xu hướng đáng lo ngại về mức độ nghiêm trọng của các vấn đề an toàn thông tin. Đây không còn là một vấn đề mới, khi những con số thống kê trước đây cũng đã nêu lên những quan ngại liên quan đến lĩnh vực này. Trong bối cảnh các sự cố an toàn thông tin diễn ra phổ biến, các doanh nghiệp vừa và nhỏ (DNVVN) nổi lên như những mục tiêu đặc biệt dễ bị tổn thương. Đánh giá của BKAV nhấn mạnh đến tính dễ tổn thương này, cho thấy virus máy tính đã khiến doanh nghiệp Việt Nam thiệt hại khoảng 21,2 nghìn tỉ đồng trong năm 2022. Hơn nữa, dữ liệu của Trung tâm Giám sát an toàn không gian mạng quốc gia cho thấy, tổng cộng 13.900 vụ tấn công mạng ghi nhận tại Việt Nam trong năm 2023, tăng 9,5% so với cùng kỳ năm trước. Ngoài ra, thiệt hại tài chính từ những vụ lây nhiễm này đối với người dùng máy tính Việt Nam là rất đáng kể, tổng cộng khoảng 17.300 tỷ đồng vào năm 2023
Đây không chỉ là một vấn đề đối với Việt Nam nói riêng, mà cũng xuất hiện tại nhiều quốc gia khác trên thế giới. Ví dụ như tại Australia, chỉ có 26% DNVVN tại quốc gia này cảm thấy họ đã làm đủ để giữ an toàn cho doanh nghiệp của mình trước các sự cố an toàn thông tin, trong khi 33% cho rằng họ chưa làm như vậy. Đáng chú ý, 77% số người được hỏi cảm thấy phải chịu trách nhiệm trực tiếp về các rủi ro mạng. Đối với DNVVN tại Việt Nam, tình hình này càng trở nên nghiêm trọng hơn do một số yếu tố chính sau đây:
Nguyên nhân đầu tiên có thể là việc cuộc sống và công việc của chúng ta ngày càng phụ thuộc vào công nghệ và các kết nối thông qua mạng Internet. Sự phụ thuộc ngày càng tăng vào công nghệ và kết nối internet cho hoạt động kinh doanh đã mở rộng cánh cửa cho các cuộc tấn công mạng. DNVVN, với nguồn lực hạn chế, thường chưa sẵn sàng đối mặt với những mối đe dọa này.
Nguyên nhân thứ hai có thể là từ việc thiếu nhận thức và đào tạo liên quan đến các vấn đề an toàn thông tin. Một phần lớn DNVVN tại Việt Nam vẫn thiếu nhận thức cơ bản về an toàn thông tin. Điều này bao gồm không nhận biết được các mối đe dọa tiềm tàng hoặc không biết cách thực hiện các biện pháp phòng vệ cơ bản.
Hạn chế về nguồn lực cũng có thể là một trong những nguyên nhân khác. DNVVN thường có ngân sách và nguồn lực IT hạn chế, khiến họ khó có thể đầu tư vào các giải pháp an toàn thông tin tiên tiến hoặc thuê chuyên gia bảo mật có kinh nghiệm.
Điều này cũng dẫn đến một vấn đề khác đó là hạn chế trong khả năng cập nhật và bảo trì công nghệ. Do hạn chế về nguồn lực, DNVVN có thể không thường xuyên cập nhật phần mềm và hệ thống của mình để chống lại các mối đe dọa mới nhất, do thiếu nguồn lực hoặc kiến thức.
Ngoài ra, trong những năm vừa qua, chúng ta cũng chứng kiến sự gia tăng của các hình thức tấn công mạng, và đó cũng là một trong những nguyên nhân lớn dẫn đến chỉ số nêu trên. Có thể nói mối đe dọa mạng ngày càng trở nên phức tạp và khó lường. Kẻ tấn công sử dụng các phương pháp tinh vi hơn, khó phát hiện hơn, đòi hỏi các biện pháp phòng vệ mạnh mẽ và liên tục được cập nhật.
Trong bối cảnh này, việc tăng cường năng lực an toàn thông tin cho DNVVN tại Việt Nam trở thành ưu tiên hàng đầu. Cần có sự hỗ trợ từ chính phủ và các tổ chức quốc tế qua những chương trình đào tạo, tư vấn an toàn thông tin, và cung cấp giải pháp công nghệ phù hợp với khả năng và nguồn lực của DNVVN tại Việt Nam.

Một trong những thách thức lớn mà doanh nghiệp Việt Nam đang phải đối mặt là khả năng nhận biết và giải quyết các mối đe dọa mạng. Ông hãy cho biết ý kiến về tình trạng hiện tại về nhận thức và kỹ năng của doanh nghiệp Việt Nam đối với an toàn thông tin, đặc biệt là trong bối cảnh thiếu nguồn lực và chuyên gia kỹ thuật?
Phó Giáo sư Phạm Công Hiệp: Việc đánh giá tình trạng nhận thức và kỹ năng của doanh nghiệp tại Việt Nam trong lĩnh vực an toàn thông tin cần được tiếp cận một cách khách quan và cân nhắc, đặc biệt khi xem xét bối cảnh kinh tế và công nghệ phát triển nhanh chóng tại Việt Nam.
Nhận thức về an toàn thông tin trong doanh nghiệp tại Việt Nam đang dần được cải thiện, nhất là trong bối cảnh các vụ việc an toàn thông tin gây thiệt hại nghiêm trọng trên toàn cầu ngày càng được đưa tin rộng rãi. Các DNVVN bắt đầu nhận ra tầm quan trọng của việc bảo vệ thông tin cá nhân của khách hàng và dữ liệu doanh nghiệp khỏi các mối đe dọa mạng. Tuy nhiên, mức độ nhận thức này vẫn còn không đồng đều, phụ thuộc vào nhiều yếu tố như ngành nghề, quy mô doanh nghiệp, và nguồn lực có sẵn.
Kỹ năng ứng phó và quản lý an toàn thông tin trong các doanh nghiệp Việt Nam hiện nay đang ở mức độ khởi điểm đến trung bình. Một số doanh nghiệp đã thể hiện sự chủ động trong việc áp dụng các biện pháp bảo mật cơ bản như cài đặt phần mềm diệt virus, sử dụng tường lửa, và thực hiện sao lưu dữ liệu định kỳ. Tuy nhiên, vẫn còn một bộ phận không nhỏ các DNVVN chưa thực sự trang bị đầy đủ kỹ năng và kiến thức cần thiết để đối phó với các mối đe dọa phức tạp hơn, chẳng hạn như tấn công mạng, lừa đảo qua email, hoặc vi phạm dữ liệu.
Điều này phản ánh một phần do giới hạn về nguồn lực tài chính và nhân lực, khiến việc đầu tư vào đào tạo chuyên sâu và công nghệ bảo mật cao cấp trở nên khó khăn hơn. Đồng thời, sự thiếu hụt chuyên gia an toàn thông tin cũng là một rào cản lớn, giảm khả năng của doanh nghiệp trong việc phát triển và thực thi các chính sách an toàn thông tin hiệu quả.
Việc thiếu các nguồn lực và chuyên gia có thể dẫn đến một số hạn chế quan trọng khác của các doanh nghiệp, nhất là các DNVVN, trong việc phòng chống các cuộc tấn công mạng.
Đầu tiên có thể kể đến như là việc hạn chế trong khả năng phát hiện các cuộc tấn công mạng do thiếu chuyên môn kỹ thuật có thể khiến các DNVVN không thể phát hiện các dấu hiệu sớm, cho phép kẻ thủ ác có nhiều thời gian hơn để gây hại. Tiếp theo có thể kể đến là hạn chế trong phản ứng nhanh. Khi một cuộc tấn công mạng xảy ra, việc thiếu nguồn lực và chuyên môn có thể cản trở khả năng phản ứng nhanh của doanh nghiệp, từ đó làm tăng thiệt hại và thời gian cần thiết để khôi phục hệ thống. Thiếu kiến thức và nhận thức về an toàn thông tin của từng cá nhân có thể dễ dàng trở thành mục tiêu của các chiến dịch lừa đảo qua email (phishing) và các hình thức tấn công khác, dẫn đến mất dữ liệu quan trọng hoặc tiền bạc.
Ngoài ra, việc thiếu kiến kiến thức và các chuyên gia kỹ thuật có thể dẫn đến việc các doanh nghiệp đầu tư vào các giải pháp bảo mật không phù hợp hoặc lỗi thời, làm lãng phí nguồn lực hạn chế mà họ có. Thiếu chuyên gia kỹ thuật có thể khiến các công ty gặp khó trong việc xây dựng và thực thi các chính sách an toàn thông tin mạnh mẽ, bao gồm quản lý rủi ro, phản ứng sự cố, và giáo dục nhân viên về an toàn thông tin.

Nghị định 13 về bảo vệ dữ liệu cá nhân đã được ban hành và chính thức có hiệu lực từ ngày 1/7/2023, vậy theo ông, làm thế nào doanh nghiệp Việt có thể thích ứng với các thay đổi pháp lý này để giảm thiểu rủi ro về an toàn thông tin? Ông nhận thấy những điểm nào cần được chú ý đặc biệt trong quá trình chuẩn bị cho sự thay đổi này?
Phó Giáo sư Phạm Công Hiệp: Việc Nghị định 13 về bảo vệ dữ liệu cá nhân của Việt Nam chính thức có hiệu lực từ ngày 1/7/2023 là một bước ngoặt quan trọng, yêu cầu doanh nghiệp Việt nâng cao nhận thức và hành động về bảo vệ dữ liệu cá nhân. Để thích ứng với các thay đổi pháp lý này và giảm thiểu rủi ro về an toàn thông tin, doanh nghiệp cần tiến hành một loạt các biện pháp cụ thể.
Đầu tiên, việc đánh giá toàn diện các chính sách, quy trình và hệ thống hiện tại liên quan đến dữ liệu cá nhân là bước quan trọng để xác định và cập nhật hoặc xây dựng mới các chính sách và quy trình phù hợp với quy định của Nghị định 13. Ngoài ra, việc áp dụng các biện pháp bảo mật tiên tiến như mã hóa dữ liệu, quản lý truy cập, và giám sát an toàn thông tin giúp bảo vệ dữ liệu cá nhân khỏi các nguy cơ tấn công mạng. Các DNVVN Việt Nam cũng cần thực hiện định kỳ các cuộc kiểm định an toàn thông tin để phát hiện và khắc phục kịp thời các lỗ hổng bảo mật.
Đào tạo và nâng cao nhận thức cho nhân viên về cách bảo vệ dữ liệu cá nhân và giáo dục họ về các quy định mới của Nghị định 13 cũng là yếu tố không thể thiếu, giúp tạo lập một văn hóa bảo mật dữ liệu mạnh mẽ trong doanh nghiệp. Thực hiện thẩm định pháp lý định kỳ và chuẩn bị các báo cáo liên quan đến việc xử lý dữ liệu cá nhân theo yêu cầu của cơ quan quản lý là biện pháp cần thiết để đảm bảo tuân thủ pháp luật.
Các doanh nghiệp cần đặc biệt chú ý đến quyền của người dùng trong việc truy cập, sửa đổi và xóa dữ liệu cá nhân của họ, và xây dựng quy trình cụ thể để phản hồi và thông báo kịp thời về các sự cố vi phạm dữ liệu cá nhân đến cả người dùng và cơ quan quản lý. Nghị định 13 tăng cường quyền kiểm soát của cá nhân đối với dữ liệu cá nhân của họ. Doanh nghiệp cần chú trọng vào việc xây dựng và thực thi các quy trình cho phép người dùng dễ dàng thực hiện quyền truy cập, sửa đổi, và xóa dữ liệu cá nhân của mình. Việc này đòi hỏi doanh nghiệp phải có hệ thống quản lý linh hoạt và các chính sách rõ ràng để xử lý yêu cầu từ người dùng một cách nhanh chóng và hiệu quả. Bên cạnh đó, Nghị định yêu cầu doanh nghiệp phải thông báo cho cơ quan quản lý và cá nhân liên quan trong trường hợp xảy ra vi phạm dữ liệu cá nhân. Doanh nghiệp cần phát triển một kế hoạch ứng phó sự cố chi tiết, đảm bảo rằng họ có khả năng phát hiện, đánh giá, và phản ứng nhanh chóng đối với bất kỳ vi phạm dữ liệu nào, cũng như thông báo cho các bên liên quan một cách kịp thời.
Để tuân thủ Nghị định, doanh nghiệp cần đầu tư vào việc tăng cường bảo mật dữ liệu cá nhân. Điều này bao gồm việc áp dụng các biện pháp bảo mật vật lý, quản lý và kỹ thuật như mã hóa dữ liệu, quản lý truy cập, phát hiện và ngăn chặn xâm nhập, cũng như thực hiện đánh giá rủi ro bảo mật dữ liệu định kỳ để xác định và giảm thiểu các điểm yếu có thể bị tấn công. Ngoài ra, việc tuân thủ và thực hiện kiểm toán định kỳ cũng là một công việc cần thiết. Các DNVVN Việt Nam cần thực hiện các đánh giá tuân thủ và kiểm toán bảo mật định kỳ để đảm bảo rằng các biện pháp bảo vệ dữ liệu cá nhân đang được thực hiện hiệu quả. Việc này giúp doanh nghiệp không chỉ phát hiện và khắc phục kịp thời các lỗ hổng bảo mật mà còn đảm bảo tuân thủ liên tục với các quy định của Nghị định.
Tập trung vào những điểm cần chú ý đặc biệt này sẽ giúp doanh nghiệp Việt không chỉ tuân thủ Nghị định 13 mà còn cải thiện đáng kể khả năng bảo vệ dữ liệu cá nhân, từ đó giảm thiểu rủi ro về an toàn thông tin trong thời đại số hiện nay.
Trong bối cảnh thách thức về nguồn lực và chuyên gia kỹ thuật, ông có thể đề xuất các giải pháp hoặc khuyến nghị để doanh nghiệp nhỏ và vừa tại Việt Nam có thể áp dụng để bảo vệ thông tin của họ một cách hiệu quả?
Phó Giáo sư Phạm Công Hiệp: Một trong những giải pháp hiệu quả cho các DNVVN Việt Nam khi đối mặt với các thách thức về nguồn lực và thiếu hụt các chuyên gia kỹ thuật, cũng như nhằm xây dựng khả năng củng cố năng lực an toàn thông tin một cách bền vững là việc xây dựng văn hóa an toàn thông tin cho nhân viên. Nhân viên đóng vai trò trung tâm trong việc duy trì và tăng cường hệ thống an toàn thông tin của doanh nghiệp. Hệ thống an toàn thông tin mạnh mẽ không chỉ phụ thuộc vào công nghệ và quy trình bảo mật tiên tiến mà còn cần có sự tham gia tích cực và ý thức bảo mật từ phía nhân viên.
Xây dựng một văn hóa bảo mật mạnh mẽ trong doanh nghiệp không chỉ là trách nhiệm của bộ phận IT hay bảo mật thông tin mà cần sự tham gia của tất cả mọi người. Văn hóa bảo mật tích cực khuyến khích nhân viên thực hành các biện pháp bảo mật hàng ngày, chia sẻ kiến thức và kinh nghiệm về an toàn thông tin, và báo cáo ngay lập tức bất kỳ hành động đáng ngờ nào. Điều này tạo ra một môi trường làm việc mà mọi người đều có trách nhiệm với sự an toàn thông tin của chính mình và của doanh nghiệp.
Để thực hiện hiệu quả việc xây dựng văn hóa an toàn thông tin cho nhân viên, tăng cường nhận thức là một trong những bước quan trọng nhất mà các DNVVN tại Việt Nam. Việc này không chỉ đòi hỏi doanh nghiệp phải cập nhật liên tục về các mối đe dọa mới nhưng còn cần phải trang bị cho nhân viên những kiến thức và kỹ năng cần thiết để nhận biết và phòng tránh rủi ro. Tổ chức các buổi tập huấn định kỳ, sử dụng các khóa học trực tuyến miễn phí hoặc có chi phí thấp, và tạo điều kiện cho nhân viên tham gia vào các hoạt động giáo dục liên quan đến an toàn thông tin sẽ góp phần xây dựng một văn hóa bảo mật mạnh mẽ, giảm thiểu nguy cơ mất mát hoặc hư hại dữ liệu.
Công tác đào tạo đang ngày một được chú trọng hơn đối với các doanh nghiệp tại Việt Nam. Vừa qua, một loạt sự kiện về an toàn thông tin do Trung tâm Nghiên cứu và Đổi mới An toàn thông tin (CCSRI) thuộc Đại học RMIT và Hiệp hội An toàn thông tin Việt Nam (VNISA) đồng tổ chức với nguồn tài trợ từ DFAT đã diễn ra tại Hà Nội và TP. Hồ Chí Minh, bao gồm Hội thảo an toàn thông tin cho Tập đoàn Điện lực Việt Nam (EVN), Chương trình Đại sứ an toàn thông tin cho EVN và khai mạc Hội thảo nâng cao nhận thức về an toàn thông tin.. Ngoài ra, trong khuôn khổ hợp tác, CCSRI cũng đồng thời hỗ trợ EVN để tổ chức 2 hoạt động: chương trình đào tạo “Lãnh đạo An toàn thông tin” (ngày 5-6/12) và Hội thảo “Chương trình Đại sứ An toàn thông tin” (ngày 7/12/2023). Hai chương trình này được thiết kế riêng, phù hợp cho từng đối tượng học viên.
Bên cạnh đó, tạo cộng đồng và chia sẻ kiến thức cũng là một phần quan trọng trong việc nâng cao khả năng bảo vệ thông tin. Bằng cách tham gia vào các cộng đồng an toàn thông tin, diễn đàn, và tổ chức ngành, các doanh nghiệp có thể chia sẻ và học hỏi kinh nghiệm lẫn nhau, từ đó nâng cao khả năng phòng chống các mối đe dọa mạng. Hợp tác với các doanh nghiệp khác và tổ chức phi lợi nhuận không chỉ giúp mở rộng kiến thức về an toàn thông tin mà còn tạo điều kiện để các doanh nghiệp cùng nhau phát triển các giải pháp bảo mật hiệu quả, qua đó góp phần vào việc tạo dựng một môi trường kinh doanh an toàn và đáng tin cậy.
Bên cạnh việc thúc đẩy văn hóa và nhận thức của nhân viên thông qua các phương pháp vừa nêu, về mặt kỹ thuật, các DNVVN Việt Nam có thể lưu ý đến một số giải pháp đơn giản nhưng hiệu quả sau:
- Sử dụng công nghệ bảo mật phù hợp:
Áp dụng các giải pháp bảo mật như tường lửa (firewalls), phần mềm chống virus, và mã hóa dữ liệu để bảo vệ hệ thống và thông tin.
Cân nhắc sử dụng dịch vụ bảo mật để tiếp cận chuyên môn kỹ thuật cao mà không cần đầu tư lớn vào nhân sự bảo mật.
- Quản lý quyền truy cập:
Hạn chế quyền truy cập dữ liệu và hệ thống chỉ cho những nhân viên cần thiết, dựa trên nguyên tắc ít quyền nhất.
Sử dụng xác thực đa yếu tố (Multi-Factor Authentication - MFA) để tăng cường bảo mật cho việc truy cập hệ thống.
- Dự phòng và phục hồi dữ liệu:
Thiết lập kế hoạch sao lưu dữ liệu định kỳ và lưu trữ ngoại tuyến hoặc trên đám mây để phòng tránh mất mát dữ liệu do tấn công mạng hoặc sự cố hệ thống.
Xây dựng kế hoạch phục hồi sau sự cố để giảm thiểu thời gian ngừng trệ và ảnh hưởng đến hoạt động kinh doanh.
- Security drills (tập trận bảo mật):
Là một hình thức đào tạo thực tiễn giúp nâng cao nhận thức và kỹ năng của nhân viên trong việc phòng chống và ứng phó với các mối đe dọa bảo mật thông tin, giúp đảm bảo nhân viên luôn sẵn sàng đối mặt và giảm thiểu rủi ro từ các mối đe dọa bảo mật thông tin.
Phương pháp này mô phỏng các tình huống an toàn thông tin thực tế, cho phép nhân viên trải nghiệm và học cách xử lý các sự cố bảo mật thông tin một cách an toàn và kiểm soát. Phương pháp này gần đây đã được CCSRI phối hợp với doanh nghiệp tổ chức các buổi diễn tập tấn công – phòng thủ cho nhân viên của chính doanh nghiệp này.
Xin cảm ông về cuộc trao đổi!
Bảo Bảo (thực hiện)